El 21 de octubre, PHP publicó un aviso de seguridad: dos fallos (CVE-2026-109618 y CVE-2026-109619, apodados «php2shell») permiten ejecutar código en el…
Noticia · · Kovan Digital
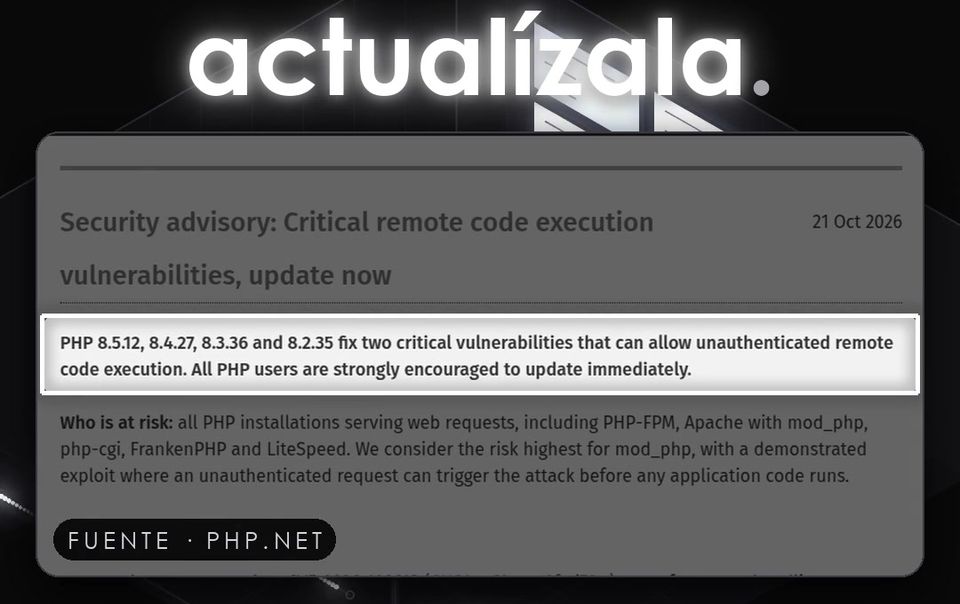
El 21 de octubre, PHP publicó un aviso de seguridad: dos fallos (CVE-2026-109618 y CVE-2026-109619, apodados «php2shell») permiten ejecutar código en el servidor sin iniciar sesión. Los encontraron investigadores de Calif, Wiz y OpenAI con ayuda de modelos de IA. Según Wiz, PHP está detrás de cerca del 70 % de las webs, WordPress incluido.
Qué hacer: actualizar a PHP 8.5.12, 8.4.27, 8.3.36 u 8.2.35. PHP 8.1 o anterior ya no recibe parches del proyecto. Si no llevas tú la web, pregunta hoy a tu proveedor o a tu hosting si ya lo han hecho.
Lo contamos en un minuto en este vídeo de Instagram.
¿Te preguntas si esto encaja en tu negocio? Cuéntanos cómo trabajas y te decimos con sinceridad si merece la pena.
Siguiente paso
Cuéntanos cómo trabajas hoy y te decimos con sinceridad qué tiene sentido automatizar. Respuesta en un plazo de 48 horas, sin compromiso.